리눅스를 사용하다 보면 chmod, chown 이런 명령어를 사용해보았을 것이다.
권한과 소유자와 관련완 명령어로 기초부터 차근차근 알아보자.
리눅스는 윈도우와 달리 애초에 여러 사람이 같은 시스템을 쓰는 환경에서 태어난 OS다.
그래서 누가 어떤 파일을 읽을 수 있는지, 누가 어떤 파일을 실행할 수 있는지와 같은 권한을 관리하도록 설계되어있다.
소유자
리눅스에서는 모든 파일과 디렉토리에 대해 소유에 대한 2개의 정보를 가진다
- 소유자
- 소유그룹
리눅스에서는 어떤 사용자가 파일을 만들면, 기본적으로 그 파일의 소유자는 그 파일을 만든 사용자가 된다.
어떤 폴더에 들어가서 ls -l명령어를 치면 아래와 같이 나온다
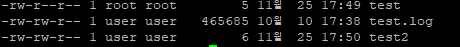
-rw-rw-r--  1        user     user       6         11월25일  test2
[권한]      [링크수] [소유자] [소유그룹] [파일크기] [날짜]   [파일명]
root계정으로 test라는 파일을 만들었고, user라는 계정으로 test2라는 파일을 만들어보았다.
root root에서 앞의 root가 소유자를 뜻하고 뒤에 root는 소유그룹을 뜻한다. 각 유저에게는 본인 계정 이름의 기본그룹이 1개 있기 때문에 소유자와 소유그룹명이 똑같다.
그러나!
항상 소유자가 파일을 만든사람은 아니다.
root계정은 chown 명령어로 어떤 파일에 대해서 소유자를 변경시킬 수 있기 때문이다.(chown은 오로지 root계정만 가능하다)
*문법
#소유자 변경시
sudo chown [새로운 소유자] [파일/디렉토리]
#소유자+그룹 동시에 변경
sudo chown [새로운 소유자]:[그룹] [파일/디렉토리]
sudo chown user test 라는 명령어로 test파일에 대한 소유자를 root에서 user로 변경시켰다.

권한
파일은 r(read) w(write) x(execute) 이 3가지 권한을 가진다.
ls -l을 하면 가장 앞에 나오는 -rw-r--r--이 이 권한을 나타낸다.
가장 앞에 나와있는 -는 파일을 뜻한다. 폴더라면 아래처럼 d로 시작한다.
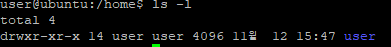
그러면 맨앞의 -든 d를 떼어놓고 보면 9자리다.
앞의 3자리가 소유자에게 부여된 권한, 중간 3자리가 그룹 사용자들에게 부여된 권한, 나머지 3자리가 다른 모든 사용자에 대한 권한을 의미한다.
-rw-r--r--
#소유자는 읽기,쓰기 가능 / 그룹 및 타 사용자는 읽기만 가능
-rwxr-x---
#소유자는 모든 권한 가능 / 그룹은 읽기,실행만 가능 / 타사용자는 접근 불가
리눅스에서는 숫자로도 권한을 표현한다.
r=4, w=2, x=1 그래서 chmod755라고 한다면
유저에게는 7(r+w+x) 모든 권한을 주고
그룹에게는 5(r+x) 읽기, 실행만
타 사용자에게도 5(r+x) 읽기,실행 권한만 주는 것이다.
chmod 755 파일명
chmod 761 test 명령어로 소유자에게는 모든 권한, 그룹에게는 읽기,쓰기, 타사용자에게는 실행권한만 주도록 바꿔보았다.

'리눅스' 카테고리의 다른 글
| [리눅스] 서버 메모리 확장하기(+Swap) (0) | 2026.01.12 |
|---|---|
| [Gitlab] Gitlab Runner 설치하기 (4) | 2026.01.09 |
| [리눅스] 서버 디스크 확장하기(+LVM) (1) | 2026.01.08 |
| [리눅스]logrotate(로그로테이트)란? (3) | 2025.12.29 |
| [리눅스] 리눅스의 권한과 사용자 -2(소유자가 없는 파일) (0) | 2025.11.25 |